Il cliente più importante ti scrive: "In vista degli adempimenti NIS2, ti chiediamo di compilare il questionario allegato entro 30 giorni". Apri il file e trovi decine di temi, sigle e riferimenti alla ISO 27001.
La tentazione è mettere una serie di "sì" e chiudere la pratica. Non farlo. Perché il tuo cliente te lo manda ne ho già parlato. Qui passiamo alla parte pratica: come rispondere.
Prima di rispondere: quattro cose da chiarire
- Quale modello hai davanti. Alcuni committenti usano il questionario Clusit, altri ne hanno uno proprio. Le domande si somigliano, ma il metodo di valutazione può cambiare.
- Quali domande valgono per te. Chiedi se il questionario riguarda tutta l'azienda o solo il servizio che fornisci. Una domanda su un sistema che non usi non va ignorata: va segnata come non applicabile, con il motivo.
- Quali prove vogliono, e come. Bastano le risposte, o devi allegare documenti? Chiedi un canale riservato o un accordo di riservatezza prima di inviare procedure interne.
- Chi firma. Il questionario è una dichiarazione della tua azienda. Deve leggerlo chi può rispondere di quello che c'è scritto, non solo chi lo compila.
Come è fatto il questionario Clusit
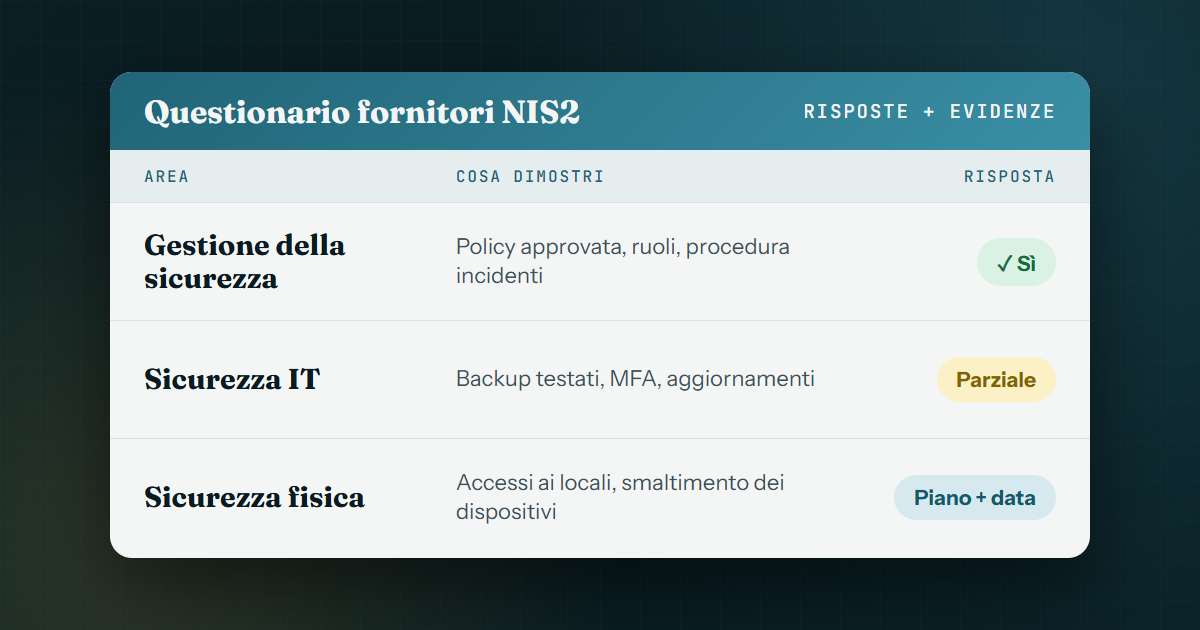
Il questionario per la sicurezza dei fornitori di Clusit è pubblico e gratuito. La versione 2.2 si articola in 48 temi, con domande a risposta chiusa e multipla, divise in tre aree: gestione della sicurezza, sicurezza IT e sicurezza fisica. Scaricalo e leggilo anche se il tuo cliente non lo usa: è un ottimo allenamento.
Tre dettagli del modello ti interessano più degli altri:
- Il cliente può scegliere le domande. Può proporre tutti i temi o solo una parte. Il modello è pensato per i fornitori ICT: se fornisci altro, è ragionevole chiedere quali temi sono stati selezionati e perché.
- C'è un campo "note / remediation / azioni in corso". È il posto giusto per spiegare un "parziale" o un "no" e indicare cosa stai facendo.
- Le risposte producono un punteggio. Il foglio dei risultati pesa domande e temi: arriva al 100% solo se tutte le risposte selezionate sono positive. Le risposte richiamano inoltre requisiti della ISO/IEC 27001 e del Framework Nazionale di Cyber Security.
Un 100% che non regge alla prima richiesta di prove vale meno di un 70% documentato. Chi valuta può chiederti di dimostrare ogni "sì", e una risposta falsa diventa un problema di fiducia, non solo di sicurezza.
La regola per ogni risposta
Prima di scegliere una risposta, fatti tre domande: è vero oggi? Vale per tutti i sistemi che toccano il cliente? Ho un documento che lo dimostra? Tre sì: rispondi sì. Altrimenti è un "parziale" o un "no", con una nota.
Ecco la differenza, con tre esempi da adattare alla tua situazione reale:
Area 1: gestione della sicurezza
Qui il cliente vuole capire se la sicurezza è governata o lasciata al caso. È anche l'area in cui puoi recuperare più terreno con meno spesa, perché spesso si tratta di mettere per iscritto e far approvare ciò che già fai. Prepara:
- Policy di sicurezza approvata dalla direzione, con data e versione.
- Ruoli e responsabilità: chi si occupa della sicurezza, anche se è un fornitore esterno.
- Valutazione dei rischi proporzionata alla tua azienda.
- Procedura per gli incidenti: chi fa cosa e in quanto tempo avvisi il cliente.
- Formazione del personale: registro e attestati. Se manca, è spesso la voce più rapida da chiudere: qui trovi i corsi con attestato nominativo.
- Elenco dei tuoi fornitori ICT con i relativi accordi sui dati (DPA). Il cliente guarda anche loro: è la "quarta parte".
Area 2: sicurezza IT
È la parte più tecnica, e spesso quella che riguarda di più chi lavora con i dati o i sistemi del cliente. Coinvolgi chi gestisce i tuoi sistemi, interno o esterno, e fatti dare fatti e date, non rassicurazioni:
- Accessi: utenze personali, MFA, revoca degli account di chi lascia l'azienda, amministratori limitati.
- Backup e ripristino: frequenza, copia separata, data dell'ultimo test.
- Aggiornamenti e vulnerabilità: chi li applica e con che frequenza.
- Protezione di dispositivi e rete: antimalware, cifratura dei portatili, firewall.
- Registri degli eventi (log): cosa conservi, per quanto tempo, chi li controlla.
Area 3: sicurezza fisica
È spesso la più trascurata, e spesso anche la più semplice da documentare. Ti servono poche cose, purché vere: chi può entrare nei locali dove ci sono server e documenti, come sono protetti, come gestisci i visitatori e come smaltisci dispositivi e supporti. Se lavori in cloud e non hai server in sede, scrivilo e indica dove sono i dati e quale fornitore li ospita.
Se devi rispondere "no"
Un "no" non è una condanna. Lo è un "no" lasciato senza spiegazioni. Nel campo note scrivi quattro cose: situazione attuale, azione prevista, responsabile, data. Per esempio:
"Non è ancora presente un piano di continuità operativa formalizzato. Backup e ripristino sono attivi e testati il [data]. Redazione del piano in corso, responsabile [ruolo], completamento previsto entro [data]."
Scrivi una data che puoi rispettare davvero: il cliente può ricontrollarla al prossimo giro. Chiedi anche se puoi consegnare il piano di miglioramento insieme al questionario.
Gli errori da evitare
- Rispondere "sì" per paura di perdere il contratto. Rimandi il problema al momento peggiore.
- Copiare policy da un kit. Se il documento descrive un'azienda che non sei, cade alla prima domanda di approfondimento.
- Inviare troppo. Non mandare password, schemi di rete dettagliati o dati personali se non sono richiesti e protetti.
- Firmare senza leggere gli allegati. A volte il questionario arriva con impegni contrattuali: il cliente non può pretendere tutto da tutti.
- Dimenticarlo dopo l'invio. Conserva copia e prove in una cartella: ti servirà per il prossimo cliente e per l'aggiornamento successivo.
Per capire da dove partire, il check gratuito copre 9 punti che compaiono spesso in questi questionari, tra cui policy, incidenti, backup, MFA e formazione. In circa 3 minuti vedi dove sei scoperto.
Ti aiuto a leggerlo, a capire quali domande valgono per la tua fornitura e a preparare risposte ed evidenze che rispecchiano la tua azienda. Niente kit, niente "sì a tutto".
Due modi per partire:
- Fai il check gratuito — 9 domande, 3 minuti. Capisci dove sei davvero.
- Prenota una call di 15 minuti — gratuita, senza impegno. Guardiamo insieme il questionario del tuo cliente.