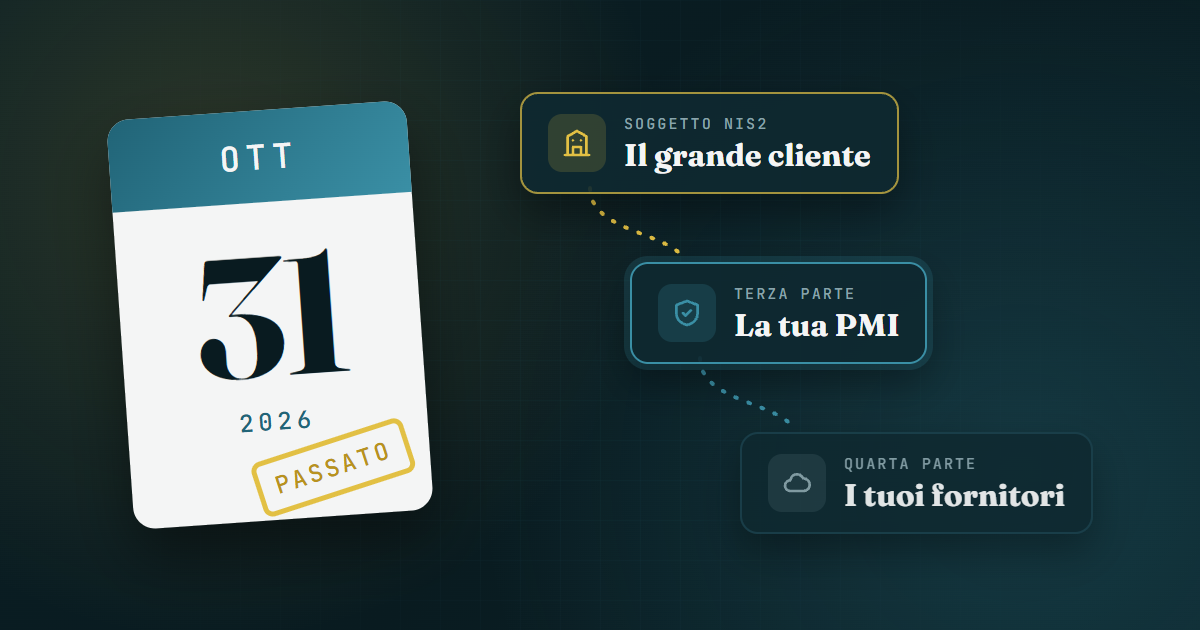
Il 31 ottobre è passato in silenzio. Niente titoli sui giornali, niente conto alla rovescia in TV.
Per il tuo cliente, però, non è stato un giorno qualunque. Se è un soggetto NIS2 entrato nell'elenco nel 2025, quel giorno scadevano i 18 mesi per rendere operative le misure di sicurezza di base dell'ACN. Da qui l'Agenzia passa dall'accompagnamento alle verifiche.
E tra quelle misure ce n'è un gruppo che parla di te: la gestione dei fornitori. Tu non sei soggetto alla NIS2. Ma sei nella filiera di chi lo è. E da adesso il tuo cliente deve poter dimostrare, carte alla mano, perché lavora con te.
Cosa è successo il 31 ottobre (in due righe)
Le misure di sicurezza di base sono quelle della Determinazione ACN 379907/2025, applicabile dal 15 gennaio 2026. Per i soggetti inseriti nell'elenco NIS nel 2025, il termine per attuarle cadeva a fine ottobre 2026. Chi è entrato nell'elenco nel 2026 ha scadenze differite (misure di base entro il 31 luglio 2027), ma i suoi questionari ai fornitori stanno arrivando adesso.
Tradotto: il periodo delle autocertificazioni è finito. Il tuo cliente deve dimostrare. E per dimostrare deve chiedere a te.
Cosa deve fare il tuo cliente con i suoi fornitori
Le misure di base dedicano un intero gruppo alla catena di approvvigionamento (le misure "GV.SC"). In sintesi, il tuo cliente deve:
- valutare il rischio di ogni fornitore rilevante con criteri precisi, non generici — le FAQ ACN (MSB.14) ne definiscono il contenuto minimo;
- inserire requisiti di sicurezza nei contratti dei fornitori che contano davvero;
- monitorarli nel tempo, non solo al momento della firma: rivalutarli, chiedere aggiornamenti, tracciare i miglioramenti.
Se in più sei uno dei fornitori che il cliente ha dichiarato all'ACN entro il 31 maggio come fornitore rilevante, la tua posizione è ancora più esposta: sei visibile all'Agenzia, e il cliente deve poterti difendere. Ne ho parlato qui: il registro ACN dei fornitori rilevanti e cosa succede dopo l'elenco.
Cosa NON può pretendere da te
Qui arriva la parte che quasi nessuno ti racconta. Nelle ultime settimane molti fornitori stanno ricevendo allegati contrattuali di decine di pagine, con dentro il testo delle misure ACN copiato e incollato, da firmare "per accettazione". Prima di firmare, sappi tre cose.
1. Non tutte le forniture richiedono requisiti di sicurezza. Secondo le FAQ ACN (MSB.15), il soggetto NIS non deve definire requisiti per tutte le proprie forniture: deve individuare quelle rilevanti e applicare controlli più stringenti a quelle critiche. Se fornisci cancelleria, il discorso è diverso da chi gestisce il loro gestionale.
2. Il contratto non deve ricopiare le misure. Sempre secondo le FAQ ACN (MSB.16), non è necessario inserire nei contratti tutti i requisiti delle misure di base, né riportarne il testo: basta recepirne il contenuto, in modo proporzionato alla fornitura.
3. Non serve una certificazione ISO 27001. Per un fornitore nella filiera serve un baseline di sicurezza credibile e documentato: policy, backup testati, gestione degli incidenti, formazione. La certificazione è un modo per dimostrarlo, non l'unico.
Non firmarlo a scatola chiusa e non rispondere "sì a tutto". Chiedi al cliente quali requisiti si applicano davvero alla tua fornitura e proponi le evidenze che hai. Un fornitore che risponde in modo preciso e proporzionato fa una figura migliore di uno che firma tutto e poi non sa dimostrare niente.
La quarta parte: i tuoi fornitori
Per il tuo cliente NIS2 tu sei la terza parte. I tuoi fornitori — il cloud dove tieni i dati, il gestionale in abbonamento, il tecnico IT esterno, chi ti fa i backup — sono la quarta parte. E il rischio non si ferma a te.
Se il gestionale che usi per le commesse del cliente viene violato, per lui il problema è lo stesso che se fossi stato violato tu. Per questo nei questionari compaiono sempre più spesso domande come: "Quali subfornitori trattano i nostri dati?", "Dove sono ospitati?", "Come li valutate?".
Cosa significa per te, in pratica:
- fai l'elenco dei tuoi fornitori ICT che toccano i dati o i servizi del cliente: cloud, posta, gestionale, assistenza IT, backup;
- raccogli quello che hanno già: certificazioni, DPA (accordo sul trattamento dei dati), sede dei data center, tempi di notifica in caso di incidente;
- verifica i contratti: se il tuo cliente ti chiede di avvisarlo entro poche ore in caso di incidente, devi poterlo garantire anche quando l'incidente nasce da un tuo fornitore.
Non devi diventare il compliance manager dei tuoi fornitori. Devi poter rispondere alla domanda del cliente senza dire "non lo so".
Le 5 cose che ti chiederanno per prime
Ogni committente ha il suo questionario — spesso basato sul framework CLUSIT — ma le prime domande sono quasi sempre queste:
- Policy di sicurezza scritte e approvate, non un modello scaricato.
- Gestione degli incidenti: chi fa cosa, e in quanto tempo avvisi il cliente.
- Backup testati: non "facciamo i backup", ma "l'ultimo ripristino di prova è del…".
- Autenticazione a più fattori sugli accessi che contano.
- Formazione del personale con attestati, anche sull'uso dell'AI.
Sono le stesse aree del check gratuito di Moonservice: 9 domande, circa 3 minuti, e sai subito dove sei scoperto. Se ti manca la formazione, è spesso la prima voce da chiudere: qui l'offerta formativa con attestati nominativi.
Cosa fare questa settimana
Non serve un progetto da sei mesi per partire. Servono tre passi:
- Riprendi l'ultimo questionario che ti ha mandato il cliente e segna le risposte che non sapresti dimostrare con un documento.
- Fai l'elenco dei tuoi fornitori ICT (la tua quarta parte) e raccogli i loro DPA e certificazioni.
- Prepara una cartella delle evidenze: policy, registro della formazione, report dei test di backup, procedura incidenti. Quando il cliente chiede, la apri e rispondi.
La differenza, da qui in avanti, la fa una cosa sola: quando il tuo cliente deve difendere la scelta di lavorare con te, tu gli dai gli argomenti — o gli dai un motivo per sostituirti. Se vuoi capire come sei messo, parti dal check. Se il questionario ce l'hai già sul tavolo, ne parliamo in una call.
In Moonservice aiutiamo i fornitori PMI nella filiera dei grandi clienti NIS2 a rispondere ai questionari con evidenze reali, proporzionate alla fornitura. Niente kit, niente firme a scatola chiusa.
Due modi per partire:
- Fai il check gratuito — 9 domande, 3 minuti. Capisci dove sei davvero.
- Prenota una call di 15 minuti — gratuita, senza impegno. Guardiamo insieme il questionario del tuo cliente.